
Informatique & sécurité
SPF, DKIM, DMARC : protéger le nom de domaine de sa TPE contre l'usurpation d'e-mail
8 min de lecture
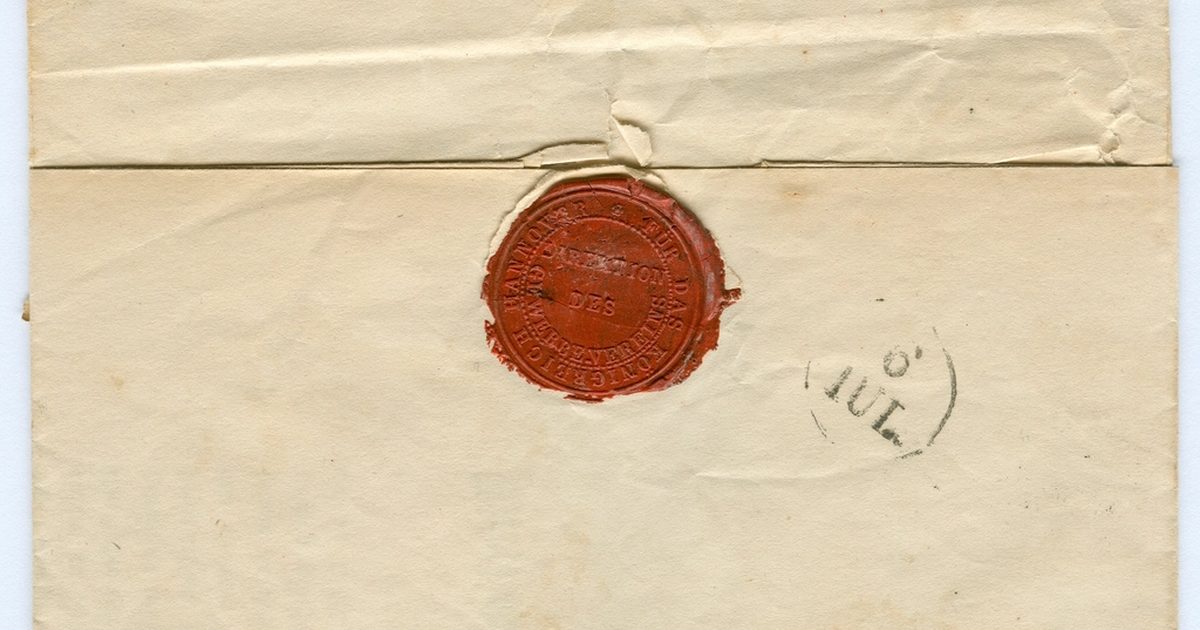
Un e-mail envoyé « au nom de » votre entreprise peut être écrit par n'importe qui, depuis n'importe où, sans jamais avoir accès à votre boîte de réception. C'est le principe de l'usurpation d'e-mail (spoofing) : le champ « De » d'un message n'est pas vérifié par défaut, exactement comme on peut écrire n'importe quel expéditeur au dos d'une enveloppe papier. Tant que le nom de domaine d'une TPE n'a pas mis en place trois protections DNS précises, rien n'empêche un attaquant d'envoyer un message qui semble venir de contact@votre-entreprise.fr.
Ces trois protections s'appellent SPF, DKIM et DMARC. Elles sont gratuites, se configurent dans le panel DNS de l'hébergeur ou du registrar, et sont aujourd'hui considérées comme la base minimale de sécurité e-mail pour toute entreprise, quelle que soit sa taille.
Le problème : pourquoi n'importe qui peut usurper votre domaine
Le protocole d'envoi d'e-mails (SMTP) a été conçu dans les années 1980, à une époque où la question de la confiance entre serveurs ne se posait pas de la même façon. Par défaut, rien n'oblige un serveur d'envoi à prouver qu'il est réellement autorisé à utiliser un nom de domaine donné dans le champ « De ». Un attaquant peut donc configurer un serveur de messagerie quelconque et y indiquer l'adresse de son choix comme expéditeur, y compris une adresse se terminant par votre nom de domaine.
Ce mécanisme est à la base de plusieurs fraudes ciblées sur les TPE :
- Le phishing ciblé : un message qui semble venir de votre propre entreprise (ou d'un fournisseur) pour piéger un salarié, un client ou un partenaire
- La fraude au président : une demande de virement urgent qui paraît envoyée par le dirigeant depuis sa propre adresse professionnelle
- Les factures falsifiées : un faux e-mail de relance ou de changement de coordonnées bancaires, signé au nom d'un fournisseur habituel
- L'atteinte à la réputation du domaine : si des campagnes de spam sont envoyées en usurpant votre nom de domaine, vos propres e-mails légitimes peuvent finir en spam chez vos destinataires
Notre guide sur le phishing et la formation des salariés détaille comment reconnaître ces messages une fois qu'ils arrivent dans une boîte de réception. SPF, DKIM et DMARC agissent plus tôt : ils empêchent (ou signalent) l'usurpation de votre propre domaine avant même que le message ne soit distribué à un destinataire.
SPF (Sender Policy Framework) : la liste des expéditeurs autorisés
SPF est un enregistrement DNS de type TXT, publié sur votre nom de domaine, qui liste les serveurs autorisés à envoyer des e-mails en votre nom. Quand un serveur de messagerie reçoit un message prétendant venir de votre domaine, il interroge le DNS, récupère votre enregistrement SPF, et vérifie que l'adresse IP du serveur émetteur figure bien dans la liste autorisée.
Concrètement, un enregistrement SPF ressemble à une courte chaîne de texte qui désigne vos serveurs de messagerie (ceux de votre hébergeur, de Google Workspace, de Microsoft 365, ou d'un autre prestataire d'envoi comme un logiciel de facturation ou une plateforme d'e-mailing). Si un message arrive depuis un serveur qui n'est pas dans cette liste, le destinataire sait que l'expéditeur annoncé n'est probablement pas le vrai propriétaire du domaine.
La limite de SPF seul : il vérifie l'adresse IP de l'expéditeur, mais ne garantit pas que le contenu du message n'a pas été modifié en transit, et un message en échec SPF n'est pas forcément rejeté — tout dépend de ce que le destinataire décide d'en faire, en l'absence d'une politique claire.
DKIM (DomainKeys Identified Mail) : la signature qui prouve l'origine
DKIM ajoute une signature cryptographique invisible à chaque e-mail sortant. Le serveur d'envoi signe le message avec une clé privée connue de lui seul, et publie la clé publique correspondante dans un enregistrement DNS de votre domaine. Le serveur destinataire récupère cette clé publique et vérifie que la signature correspond bien au contenu reçu.
Deux garanties en découlent : le message vient réellement d'un serveur qui connaît la clé privée associée à votre domaine, et son contenu n'a pas été modifié entre l'envoi et la réception (toute altération casse la signature). DKIM complète SPF sur un point essentiel : SPF vérifie « qui a le droit d'envoyer », DKIM vérifie « ce message n'a pas été trafiqué et vient bien de ce domaine ».
DMARC (Domain-based Message Authentication, Reporting & Conformance) : la politique qui tranche
SPF et DKIM, pris séparément, informent le destinataire mais ne lui disent pas quoi faire en cas d'échec. DMARC comble ce vide : c'est un enregistrement DNS qui indique explicitement aux serveurs de messagerie destinataires la conduite à tenir quand un message prétendant venir de votre domaine échoue aux vérifications SPF et/ou DKIM. Trois politiques sont possibles :
- none : le message est distribué normalement, sans action particulière — utile en phase d'observation, pour vérifier que vos propres e-mails légitimes passent bien SPF/DKIM avant de durcir la politique
- quarantine : le message est accepté mais marqué comme suspect, généralement redirigé vers le dossier spam du destinataire
- reject : le message est purement et simplement rejeté, il n'arrive jamais à son destinataire
DMARC ajoute aussi une fonction précieuse : il permet de demander des rapports automatisés, envoyés par les grands fournisseurs de messagerie (Gmail, Outlook…) vers une adresse de votre choix, qui recensent les tentatives d'envoi en usurpant votre domaine. C'est souvent la première fois qu'une TPE réalise concrètement l'ampleur des tentatives d'usurpation visant son nom de domaine, invisibles jusque-là.
Pourquoi les trois ensemble, et pas un seul suffit
Pour qu'un message passe la validation DMARC, il doit réussir au moins l'une des deux vérifications SPF ou DKIM, et le domaine vérifié doit correspondre à celui affiché dans le champ « De » du message. DMARC ne remplace donc ni SPF ni DKIM : il s'appuie sur eux et leur donne une conséquence concrète. Sans DMARC, SPF et DKIM existent mais chaque fournisseur de messagerie décide seul, selon ses propres règles internes, de ce qu'il fait d'un message qui échoue — de façon incohérente et sans visibilité pour vous. Sans SPF ni DKIM, DMARC n'a rien à vérifier et reste inopérant.
C'est pour cette raison que les trois sont presque toujours présentés ensemble : ils forment une chaîne, pas trois options indépendantes.
Comment une TPE vérifie et configure ça concrètement
La bonne nouvelle : ces trois protections se configurent uniquement via des enregistrements DNS, sans logiciel à installer ni coût récurrent. Deux cas de figure selon votre organisation :
- Le nom de domaine et la messagerie sont gérés par le même prestataire (OVH, Google Workspace, Microsoft 365…) : son support technique fournit généralement les valeurs exactes à renseigner pour SPF et DKIM, propres à son infrastructure d'envoi. DMARC, lui, reste à ajouter de votre côté, même si votre messagerie est bien configurée par ailleurs.
- Le nom de domaine est chez un registrar et la messagerie chez un autre prestataire (cas fréquent) : c'est dans le panel DNS du registrar (là où vous gérez déjà votre nom de domaine et votre certificat SSL, voir notre guide sur le nom de domaine et le certificat SSL) qu'il faut ajouter les enregistrements TXT fournis par votre prestataire email.
Pour vérifier l'état actuel d'un domaine, des outils de diagnostic en ligne gratuits existent (interrogation DNS publique, sans inscription), qui indiquent si SPF, DKIM et DMARC sont bien présents et correctement formés. Avant d'en recommander un en particulier, vérifiez qu'il s'agit d'un outil reconnu et toujours maintenu : beaucoup de guides techniques évoluent vite sur ce sujet. Cybermalveillance.gouv.fr propose notamment, en partenariat avec la Global Cyber Alliance, un guide gratuit d'accompagnement à la configuration de DMARC, pensé pour les organisations qui n'ont pas d'équipe technique dédiée.
Checklist pratique pour une TPE qui démarre à zéro :
- Identifier tous les services qui envoient des e-mails en votre nom (messagerie principale, logiciel de facturation, outil d'e-mailing, formulaire du site web…) — chacun doit être inclus dans l'enregistrement SPF
- Demander à chaque prestataire les valeurs SPF et DKIM à ajouter dans votre DNS
- Publier l'enregistrement DMARC en commençant par la politique none, avec une adresse de réception des rapports
- Observer les rapports pendant quelques semaines, pour s'assurer qu'aucun envoi légitime n'est bloqué par erreur
- Durcir progressivement vers quarantine, puis reject une fois la configuration stabilisée
- Revérifier la configuration après tout changement de prestataire email ou d'outil d'envoi (nouvel outil marketing, nouveau logiciel de facturation…)
Pour les TPE qui veulent reprendre la main sur leur messagerie plutôt que de dépendre d'un grand acteur américain, notre guide sur la messagerie souveraine aborde cette question sous un autre angle : celui du choix du prestataire lui-même, qui doit, dans tous les cas, permettre une configuration SPF/DKIM/DMARC correcte.
Questions fréquentes
Est-ce que SPF, DKIM et DMARC coûtent de l'argent à mettre en place ?
Non. Ce sont de simples enregistrements DNS, gratuits à créer et à modifier, que ce soit chez le registrar du nom de domaine ou chez l'hébergeur. Le seul coût éventuel est le temps passé à les configurer correctement, ou le temps facturé par un prestataire si vous lui confiez cette tâche.
Si je n'ai pas de DMARC, mes e-mails sont-ils bloqués ?
Pas directement : l'absence de DMARC ne bloque pas vos propres envois. Le risque est inverse : sans DMARC, rien n'empêche un tiers d'envoyer des messages frauduleux en usurpant votre nom de domaine, et vous n'avez aucune visibilité sur ces tentatives.
Dois-je passer directement en politique DMARC "reject" ?
Non, ce n'est pas recommandé en première étape. Si un de vos outils d'envoi légitime n'est pas encore bien configuré en SPF ou DKIM, une politique "reject" immédiate bloquerait aussi vos propres e-mails. La bonne pratique est de commencer par "none" pour observer les rapports, puis de durcir progressivement.
Qui configure ça dans mon entreprise si je n'ai pas de service informatique ?
Le support technique de votre hébergeur de domaine ou de votre prestataire email (OVH, Google Workspace, Microsoft 365…) peut généralement guider cette configuration, ou la faire pour vous. Une infogérance peut aussi s'en charger dans le cadre d'un suivi plus large de votre sécurité informatique.
Conclusion
SPF, DKIM et DMARC ne protègent pas contre tous les risques liés à l'e-mail : un salarié peut toujours être trompé par un message venant d'un domaine différent du vôtre, proche visuellement (c'est tout l'objet de la formation au phishing). Mais ces trois protections ferment une porte précise et trop souvent restée ouverte : l'usurpation directe de votre propre nom de domaine. Pour une TPE, les mettre en place est l'une des mesures de cybersécurité les plus efficaces au regard du temps et du coût qu'elles demandent : quelques enregistrements DNS, aucun logiciel, et une protection qui agit en continu.
Vous voulez vérifier l'état de votre domaine ou faire configurer SPF, DKIM et DMARC sans vous plonger dans votre panel DNS ? Contactez-nous, nous pouvons faire le point avec vous.
À lire aussi :