
Un mot de passe, même long et complexe, protège de moins en moins. Les fuites de données se multiplient, les mots de passe fuités circulent sur des listes publiques, et une bonne partie des salariés réutilisent le même mot de passe sur plusieurs services. Résultat : il suffit qu'un seul service tiers soit piraté pour qu'un attaquant essaie ce même mot de passe sur la messagerie professionnelle, la banque en ligne ou le CRM d'une TPE.
La double authentification (MFA, pour multi-factor authentication, parfois appelée 2FA) ajoute une seconde preuve d'identité en plus du mot de passe. Le Baromètre France Num 2026 le confirme : 39 % des TPE/PME françaises ont désormais activé la MFA sur au moins un service, soit +7 points en un an — une progression réelle, mais qui laisse encore 6 TPE sur 10 sans cette protection de base. Ce guide explique pourquoi l'activer change vraiment la donne, et comment le faire concrètement sur les outils d'une petite entreprise.
Pourquoi un mot de passe seul ne suffit plus
Trois phénomènes rendent le mot de passe seul insuffisant, même robuste :
- Le phishing (hameçonnage). Un e-mail imitant la banque, un fournisseur ou Microsoft/Google pousse l'utilisateur à saisir son mot de passe sur une fausse page. Le mot de passe est alors directement récupéré par l'attaquant, quelle que soit sa complexité : aucune robustesse ne protège contre un mot de passe donné volontairement sur un faux site.
- Le credential stuffing. Après une fuite de données chez un service tiers (souvent sans lien avec l'entreprise elle-même), des bases de millions de couples identifiant/mot de passe circulent sur Internet. Des robots les testent automatiquement sur des centaines de services différents : messagerie, banque, CRM, hébergeur. Si un salarié a réutilisé le même mot de passe ailleurs, le compte professionnel tombe en quelques secondes.
- La réutilisation des mots de passe. Face à la multiplication des comptes, beaucoup d'utilisateurs réutilisent un mot de passe identique ou très proche sur plusieurs services. Une seule fuite suffit alors à compromettre tous les comptes qui partagent ce mot de passe.
La MFA ne supprime pas ces risques à la source, mais elle les rend inopérants : même si un attaquant obtient le mot de passe par phishing ou par une fuite externe, il lui manque le second facteur (le téléphone, l'application ou la clé physique de l'utilisateur légitime) pour se connecter. C'est la mesure individuelle qui a le meilleur rapport efficacité/coût de mise en œuvre pour une TPE, bien avant un renouvellement de politique de mots de passe.
Les différents types de MFA, et leur niveau de sécurité réel
Toutes les méthodes de double authentification ne se valent pas. L'agence américaine de cybersécurité CISA et le FBI recommandent explicitement de ne plus se reposer sur le SMS comme seul facteur de double authentification, au profit de méthodes plus robustes :
- Code reçu par SMS. La méthode la plus répandue et la plus simple à mettre en place, mais aussi la plus faible : elle reste vulnérable au SIM swapping (un attaquant fait transférer frauduleusement le numéro de téléphone de la victime vers sa propre carte SIM) et à l'interception. Mieux que rien, mais à éviter comme unique méthode si l'outil propose une alternative.
- Application d'authentification (Google Authenticator, Microsoft Authenticator, Authy…). L'application génère un code à usage unique toutes les 30 secondes, directement sur le smartphone, sans transiter par le réseau téléphonique. Nettement plus sûre que le SMS, car elle ne peut pas être détournée par un SIM swap, et beaucoup de ces applications proposent en plus une simple validation par notification (« Est-ce bien vous qui vous connectez ? »).
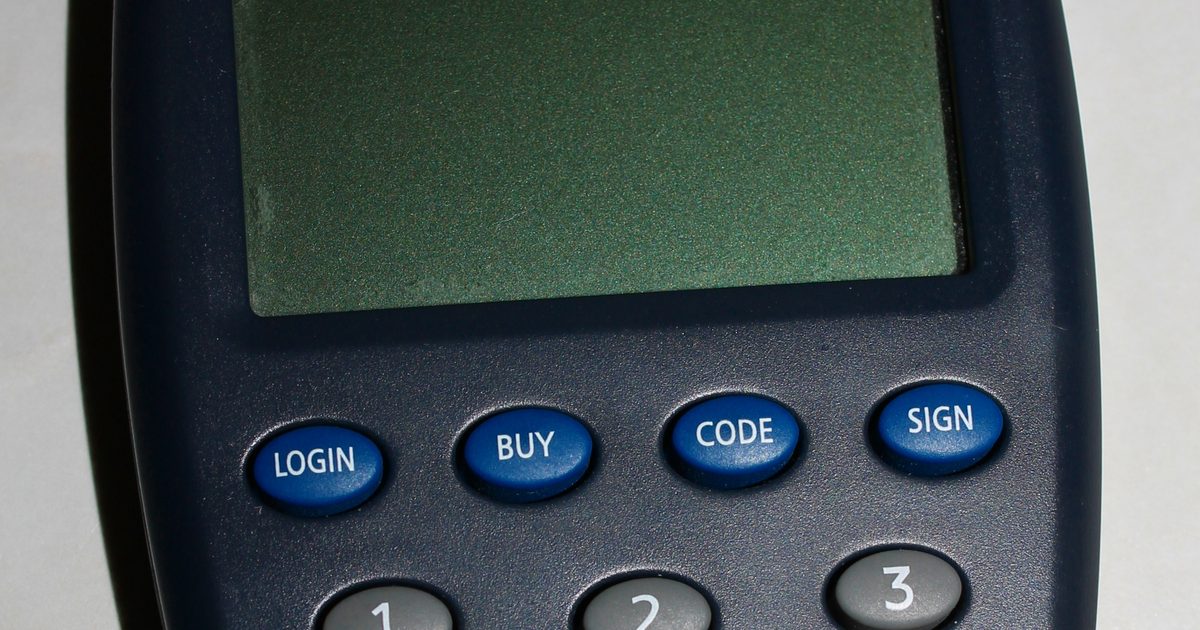
- Clé de sécurité physique (clé FIDO2/U2F, type YubiKey, ou le boîtier à code d'une banque professionnelle). Le niveau de sécurité le plus élevé : la clé doit être physiquement présente (insérée en USB ou approchée en NFC) pour valider la connexion, ce qui la rend quasiment invulnérable au phishing à distance. C'est la méthode recommandée pour les comptes à privilèges élevés (administrateur de la messagerie, de l'hébergement, de la banque en ligne).
Pour une TPE, l'ordre de priorité est simple : éviter le SMS seul lorsque l'application propose une alternative, privilégier l'application d'authentification pour l'ensemble des comptes professionnels, et réserver la clé physique aux comptes les plus sensibles (administrateur informatique, banque en ligne professionnelle).
Activer la MFA sur la messagerie professionnelle (Microsoft 365 / Google Workspace)
La messagerie est souvent la porte d'entrée vers tout le reste (mots de passe réinitialisables par e-mail, accès au CRM, à la facturation). C'est donc la première priorité.
- Microsoft 365 : dans le portail d'administration (admin.microsoft.com), activer les paramètres de sécurité par défaut ou la stratégie d'accès conditionnel imposant la MFA à tous les utilisateurs. Chaque utilisateur configure ensuite son second facteur via l'application Microsoft Authenticator, lors de sa première connexion suivante.
- Google Workspace : dans la console d'administration (admin.google.com), le menu Sécurité > Authentification > Validation en deux étapes permet de rendre la MFA obligatoire pour toute l'organisation, avec un délai de mise en conformité pour laisser le temps aux salariés de s'équiper.
Dans les deux cas, prévoir un accompagnement court des salariés (5 minutes suffisent) pour installer l'application d'authentification et scanner le code lors de la première activation.
Activer la MFA sur la banque en ligne professionnelle
Les banques professionnelles imposent déjà, pour la plupart, une authentification forte sur les virements (obligation réglementaire liée à la directive européenne DSP2). Mais l'accès en simple consultation au compte (relevés, factures) n'est pas toujours protégé par défaut : il est recommandé de vérifier, dans les paramètres de sécurité de l'espace professionnel en ligne, que la double authentification est bien activée pour toute connexion, pas seulement pour les virements. Les banques proposent en général soit une application mobile dédiée, soit un boîtier physique à code (comme illustré en tête de cet article), plus robuste qu'un SMS pour un compte professionnel.
Activer la MFA sur les outils cloud et le CRM
Les outils cloud (hébergement, nom de domaine, CRM, outils de facturation, stockage de documents) sont souvent oubliés alors qu'ils contiennent des données clients et parfois des accès bancaires enregistrés. La démarche est similaire sur la plupart des plateformes : un menu Sécurité ou Mon compte, une option « Authentification à deux facteurs » ou « 2FA », et un assistant d'activation qui propose de scanner un QR code avec une application d'authentification. Un point de vigilance : au moment de l'activation, la plupart des outils affichent des codes de secours à usage unique — ils doivent être imprimés ou stockés dans un gestionnaire de mots de passe professionnel, jamais laissés dans un fichier texte non protégé, car ils permettent de contourner la MFA en cas de perte du téléphone.
Checklist pratique d'activation
- Lister tous les outils professionnels utilisés dans l'entreprise (messagerie, banque, CRM, hébergement, facturation, stockage cloud).
- Activer la MFA en priorité sur la messagerie professionnelle, puis la banque en ligne, puis les autres outils cloud.
- Préférer une application d'authentification au SMS dès que l'outil le propose.
- Réserver une clé physique de sécurité aux comptes à privilèges élevés (administration informatique, banque).
- Sauvegarder les codes de secours générés à l'activation dans un gestionnaire de mots de passe professionnel.
- Former les salariés en quelques minutes à l'usage de l'application d'authentification, et désigner un référent interne en cas de perte de téléphone.
- Vérifier une fois par an que la MFA reste active sur l'ensemble des outils, notamment après un changement de prestataire.
Ces mesures ne servent pas qu'à réduire le risque d'incident : elles sont aussi de plus en plus exigées par les contrats de cyberassurance professionnelle comme condition d'indemnisation en cas de sinistre.
Questions fréquentes
La MFA ralentit-elle vraiment le travail au quotidien ?
Non, une fois configurée. La validation ne prend que quelques secondes (notification à valider ou code à saisir), et la plupart des outils proposent de « faire confiance à cet appareil » pendant plusieurs jours, ce qui évite de revalider à chaque connexion depuis le même ordinateur professionnel.
Que faire si un salarié perd son téléphone configuré pour la MFA ?
C'est pour cette situation que les codes de secours générés à l'activation doivent être conservés en lieu sûr (gestionnaire de mots de passe professionnel). À défaut, l'administrateur du compte (messagerie, cloud) peut réinitialiser la MFA de l'utilisateur concerné depuis la console d'administration, après vérification de son identité.
La MFA remplace-t-elle un bon mot de passe ou un gestionnaire de mots de passe ?
Non, elle s'y ajoute. Un mot de passe faible ou réutilisé reste un point faible même avec la MFA activée (certaines attaques ciblent directement la validation de session). Un gestionnaire de mots de passe professionnel pour générer et stocker des mots de passe uniques reste la première brique, la MFA est la seconde.
La MFA ne coûte rien à activer sur la plupart des outils déjà utilisés par une TPE : c'est une des mesures de cybersécurité les plus efficaces pour le temps qu'elle demande. Pour un accompagnement complet sur la sécurisation des accès de votre entreprise (messagerie, outils cloud, politique de mots de passe), contactez GLSM.
À lire aussi : Télétravail et sécurité informatique : ce qu'une TPE doit encadrer.